Windows11のペイントにリモートコード実行の脆弱性CVE-2026-83844。アップデートを

Microsoftは、Windows11のペイントアプリにリモートコード実行(Remote Code Execution / RCE)の脆弱性があることを明らかにしました。
ペイントの脆弱性のCVE IDは『CVE-2026-83844』。この脆弱性を悪用されると、ネットワーク経由でリモートでコードを実行される恐れがあります。また、特別な権限は必要ないとされています。
この脆弱性は2026年10月13日付け(米国時間)で公開されました。Microsoftによると、ペイントバージョン11.2609.401.0にて脆弱性を修正済みとされています。
しかしながら、一部のユーザーは2026年11月時点でもいまだに古いバージョン11.2605.81.0のままで、環境によってはこれより新しいバージョンへとアップデートされないと述べています。
筆者環境で確認したところ、ペイントのバージョンは脆弱性のある11.2605.81.0でした。
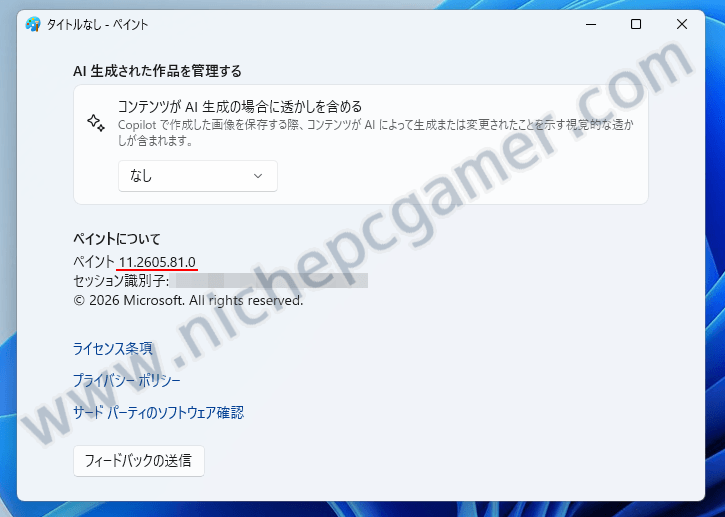
ペイント バージョン11.2605.81.0
脆弱性あり
Microsoft Storeを起動して、『ダウンロード』 → 『更新プログラムの確認』で手動アップデートを行ったところ、脆弱性が修正されたペイントバージョン11.2609.401.0へとアップデートされました。
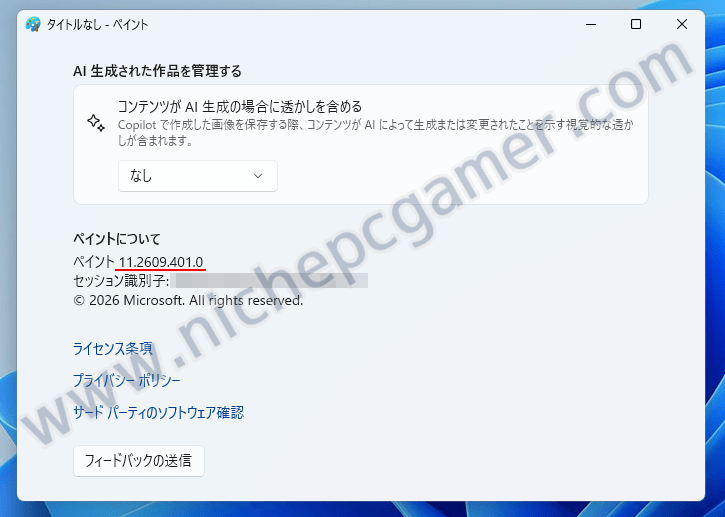
ペイント バージョン11.2609.401.0
脆弱性修正済み
少なくとも筆者環境においては、新しいバージョンへとアップデートされないということはなく、手動アップデートで11.2609.401.0が降ってきました。(ただ、Microsoft Storeの設定は自動更新を有効にしていましたが、11.2609.401.0へと自動更新されていませんでした)
脆弱性が修正されているかどうかは、ペイントを起動して、右上の歯車マークからペイントのバージョンをご確認ください。11.2609.401.0 (以上)のバージョンであれば問題ありません。もし、11.2609.401.0よりも前のバージョンだった場合は、Microsoft Storeを起動して手動アップデートをお試しください。