ASUS製ルーターに管理者権限取得の脆弱性など。修正ファームウェアをリリース。CVE-2026-93489等に対処。アップデートを
ASUSは、同社製ルーターに複数の脆弱性があり、セキュリティアップデート(ファームウェアアップデート)をリリースしたことを発表しました。
2026年10月23日付けおよび2026年10月20日付けでのASUSの発表によると、ファームウェアバージョン3.0.0.6_102 / 3.0.0.4_386 / 3.0.0.4_388シリーズのASUS製ルーターには以下の脆弱性があるとのこと。
▼ファームウェアバージョン3.0.0.6_102シリーズ製品の脆弱性
- CVE-2026-75775
CVSS 4.0スコア: 7.7 / 重要 - CVE-2026-75779
CVSS 4.0スコア: 8.6 / 重要 - CVE-2026-93489
CVSS 4.0スコア: 8.7 / 重要
▼ファームウェアバージョン3.0.0.4_386 / 3.0.0.4_388シリーズ製品の脆弱性
- CVE-2026-75753
CVSS 4.0スコア: 5.3 / 警告 - CVE-2026-17518
CVSS 4.0スコア: 8.2 / 重要
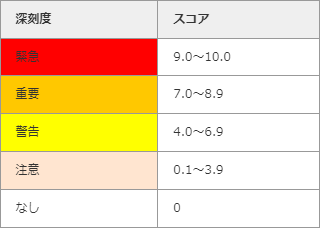
CVSSスコアと深刻度
CVSS 4.0スコア(最大10点)はもっとも高いもので『CVE-2026-93489』の8.7。深刻度は『重要』。『CVE-2026-93489』を例に挙げると、この脆弱性を悪用されると、隣接するネットワーク上の認証されていない攻撃者によりルーターの管理者権限を取得される恐れがあるとされています。
ASUSによると、ファームウェアバージョン3.0.0.6_102シリーズおよびファームウェアバージョン3.0.0.4_386 / 3.0.0.4_388シリーズのWi-Fi 7 / Wi-Fi 6ルーター製品などがこれらの脆弱性の影響を受けるとされていますが、具体的な製品名までは明らかにしていません。
ASUSは、上記脆弱性を修正したファームウェアをリリースしました。ファームウェアバージョン3.0.0.6_102シリーズ製品およびファームウェアバージョン3.0.0.4_386 / 3.0.0.4_388シリーズ製品をお使いの方は、最新のファームウェアへとアップデートすることをASUSは強く推奨しています。
ファームウェアのアップデートは、ルーター本体から行ったり、ASUSのサポートページや当該製品ページからもダウンロード・手動アップデートもできます。
すでにサポート終了(EOL)となっており、ファームウェアが提供されないモデルを使用している場合、サポート中のモデルへと交換することをASUSは推奨しています。サポート終了モデルの継続使用を避けられない場合は、ルーターのログインパスワードとWi-Fiパスワードを強力なものへと設定し、以下の機能をすべて無効にするようASUSは案内しています。
▼EOL製品で無効にするべき機能
- AiCloud
- Remote access from WAN
- Port forwarding
- DDNS
- VPN server
- DMZ
- Port triggering
- FTP
なお、お使いの製品がサポート終了かどうかはASUS WebサイトのEnd-of-Life Product Listからご確認いただけます。